Cybersecurity-Projekt · Network Forensics
Network Forensics & Malware Traffic Analysis
Analyse von Malware-Traffic mit Wireshark, NetworkMiner und Python zur Rekonstruktion auffälligen Host-Verhaltens und von Command-and-Control-Aktivitäten.
Akademisches / technisches ProjektKontext & Umfang
Dieses Projekt analysiert einen Malware-Traffic-PCAP in einem kontrollierten akademischen und technischen Untersuchungskontext. Es handelt sich um projektbezogene Cybersecurity-Erfahrung und nicht um eine berufliche SOC- oder Incident-Response-Tätigkeit.
Ziel
Identifikation des primär auffälligen Hosts, Analyse seines Netzwerkverhaltens, Rekonstruktion von Command-and-Control-Aktivitäten und nachvollziehbare Dokumentation der Evidenz ohne Überinterpretation der verfügbaren Daten.
Vorgehen
- Analyse des PCAPs auf Protokoll- und Endpoint-Ebene zur Identifikation auffälliger Hosts, Traffic-Volumen und verdächtiger externer Kommunikation.
- Einsatz von Wireshark und NetworkMiner zur Untersuchung von Verbindungen, HTTP-Verhalten, DNS-Aktivität, Endpoints und übertragenen Artefakten.
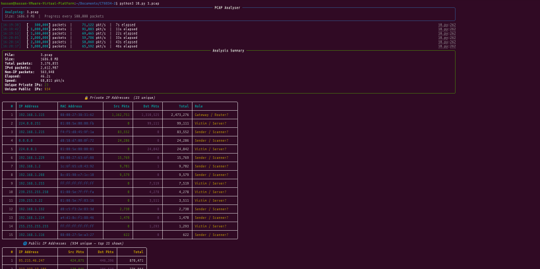
- Einsatz eines eigenen Python-PCAP-Analyse-Skripts zur reproduzierbaren Traffic- und Host-Analyse.
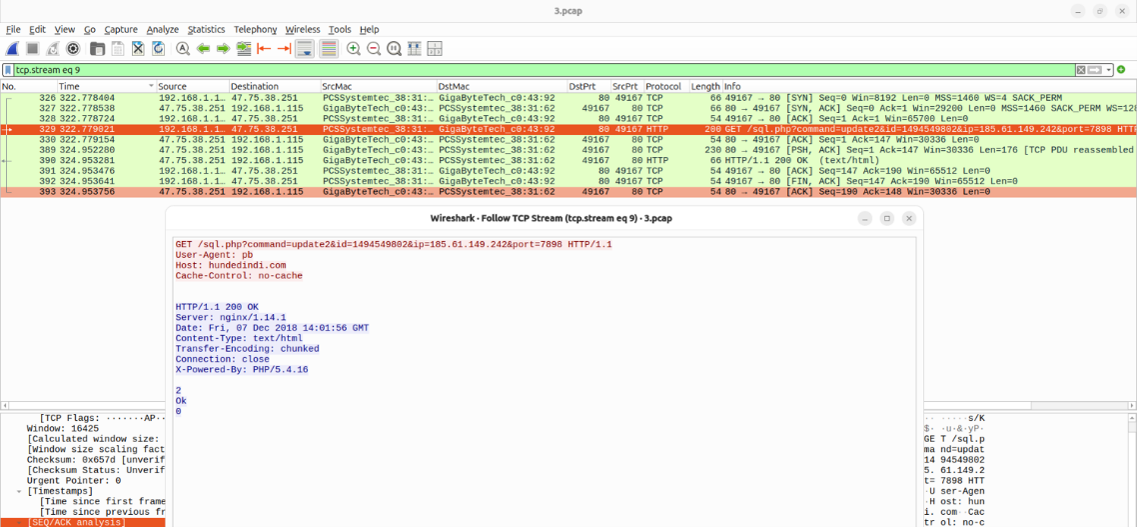
- Rekonstruktion von Command-and-Control-Verhalten mit HTTP-Beaconing, Proxy-Registrierung, Backconnect-Infrastruktur und später verschlüsselter Kommunikation.
Wichtige Findings
- Der analysierte Malware-PCAP umfasste mehr als 600 MB.
- Dem primär auffälligen Host waren ca. 2,47 Millionen Pakete und rund 1,64 GB Traffic zugeordnet.
- Beobachtet wurden HTTP-Command-and-Control-Aktivitäten und Backconnect-Infrastruktur.
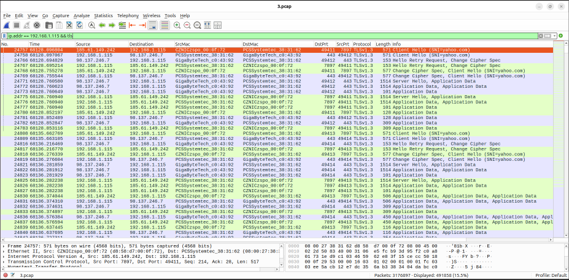
- Die Kommunikation verlagerte sich später in Richtung verschlüsselter TLS-Verbindungen.
- Die Evidenz war mit potenzieller Datenexfiltration vereinbar; der vorhandene Mitschnitt erlaubt jedoch keine Aussage über definitiv bestätigte Exfiltration.
Technische Evidenz
Ausgewählte originale Untersuchungsevidenz aus dem Projekt. Die Bilder können zur Detailansicht geöffnet werden.
Evidenzgrenze
Die Untersuchung identifizierte Verhalten, das mit potenzieller Datenexfiltration vereinbar ist. Der vorhandene PCAP liefert jedoch keine ausreichende Grundlage, um eine erfolgreich bestätigte Datenexfiltration als gesicherte Tatsache darzustellen.
Security-Relevanz
Das Projekt demonstriert Packet-Level-Analyse, Traffic-Baselining, Endpoint-Korrelation, C2-Rekonstruktion, strukturierte Evidenzanalyse, analytisches Scripting und eine disziplinierte Dokumentation von Findings und Einschränkungen.