Cybersecurity-Projekt · Network Security
Secure Enterprise Network Design
Drei Cisco-Enterprise-Netzwerk-Fallstudien zu Multi-Site-Konnektivität, sicherem Data-Center-Design, Segmentierung, Firewall-Kontrollen und VPN-Architektur.
Akademisches / technisches Netzwerkdesign-ProjektKontext & Umfang
Dieses Projekt umfasst drei zusammenhängende Enterprise-Netzwerkdesign-Fallstudien, die in Cisco Packet Tracer erstellt wurden. Es demonstriert akademische und technische Erfahrung im Bereich Network Security und wird nicht als berufliche Cisco-Network-Engineering-Tätigkeit dargestellt.
Ziel
Enterprise-Netzwerkarchitekturen entwickeln, die Verfügbarkeit, Segmentierung, Routing, sichere Administration, Zugriffskontrolle, Perimeter-Security und sichere Standortverbindungen kombinieren.
Design-Ansatz
- Entwurf und Dokumentation von drei zusammenhängenden Enterprise-Netzwerk-Fallstudien in Cisco Packet Tracer.
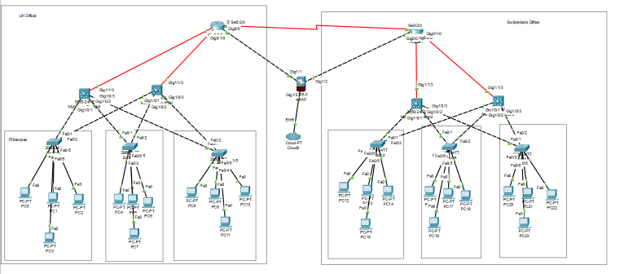
- Entwicklung einer UK–Schweiz-Multi-Site-Architektur mit Segmentierung, Routing, sicherer Administration und Standortverbindungen.
- Entwicklung eines sicheren Data-Center-Redesigns mit VLAN-Segmentierung, Layer-3-Switching, ACLs, Firewall-Kontrollen, NAT/PAT und DMZ-Konzepten.
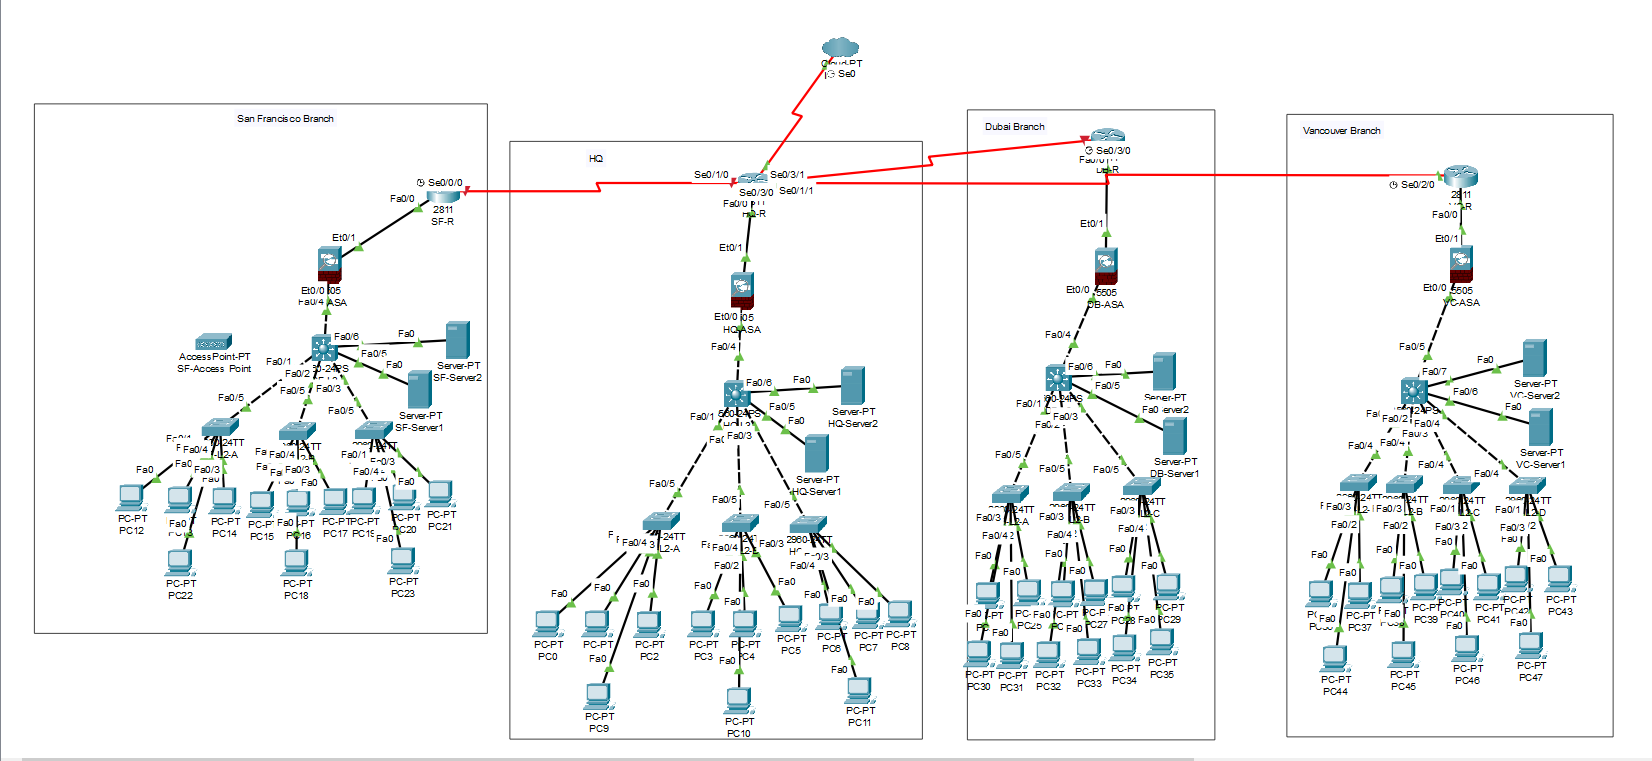
- Entwicklung einer globalen HQ-to-Branch-Architektur für San Francisco, Dubai und Vancouver mit gerouteter Konnektivität und Site-to-Site-IPsec-VPN-Design.
- Technische Überprüfung der ursprünglichen Konfigurationen und Topologieentscheidungen zur Identifikation möglicher Verbesserungen.
Technische Umsetzung
- Originale Packet-Tracer-Netzwerktopologien für mehrere Enterprise-Szenarien erstellt.
- VLAN-Segmentierung und IPv4-Subnetting zur Trennung von Netzwerkfunktionen und Traffic umgesetzt.
- Layer-3-Switching, statisches Routing und OSPF in den Designs konfiguriert.
- ACLs und Cisco-ASA-Konzepte zur Steuerung und Einschränkung des Netzwerkzugriffs eingesetzt.
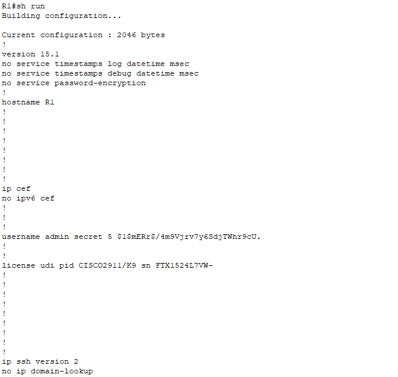
- Sichere Administrationskonzepte einschließlich SSH-Konfiguration umgesetzt.
- DMZ-, NAT/PAT- und Site-to-Site-IPsec-VPN-Konfigurationen sowie technische Evidenz dokumentiert.
Technische Evidenz
Ausgewählte originale Packet-Tracer- und Konfigurationsevidenz aus den drei Netzwerkdesign-Fallstudien.
Erfahrungsgrenze
Diese Architekturen wurden als technische Fallstudien in Cisco Packet Tracer entworfen und dokumentiert. Sie demonstrieren Netzwerkdesign- und Security-Konzepte, stellen jedoch keine produktiven Netzwerke dar, die ich beruflich für die in den Szenarien dargestellten Organisationen betrieben habe.
Security-Relevanz
Das Projekt demonstriert Netzwerksegmentierung, Routing und Switching, Firewall-orientierte Zugriffskontrolle, sichere Administration, DMZ-Konzepte, VPN-Architektur, IP-Adressierung und die Security-Auswirkungen von Enterprise-Netzwerkdesign-Entscheidungen.