Cybersecurity-Projekt · Malware Analysis
Ransomware-Analyse — LockBit & BlackCat (ALPHV)
Vergleichende statische und dynamische Malware-Analyse zweier Ransomware-Familien in einer isolierten Windows-Laborumgebung.
Akademisches / technisches ProjektKontext & Umfang
Dieses Projekt untersuchte LockBit und BlackCat (ALPHV) in einer isolierten Windows-Laborumgebung. Die Arbeit wurde als kontrolliertes Cybersecurity-Projekt durchgeführt und wird nicht als berufliche Ransomware-Incident-Response-Erfahrung dargestellt.
Ziel
Beobachtbares Ransomware-Verhalten mit statischen und dynamischen Analysetechniken untersuchen und vergleichen, technische Evidenz dokumentieren und relevante Indikatoren für Malware-Analyse und Incident Response identifizieren.
Vorgehen
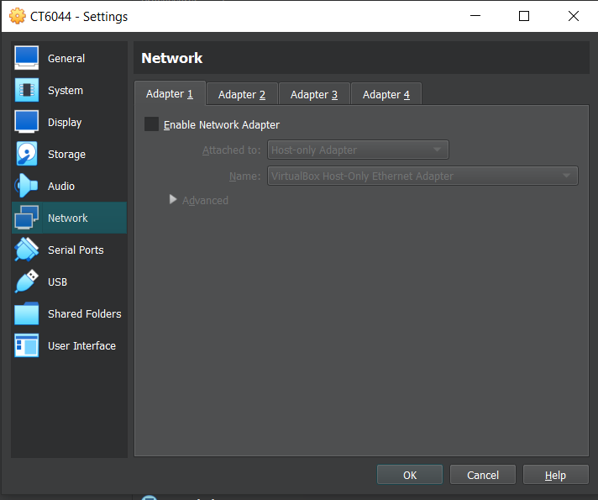
- Vorbereitung und Nutzung einer isolierten Windows-Laborumgebung für eine kontrollierte Malware-Untersuchung.
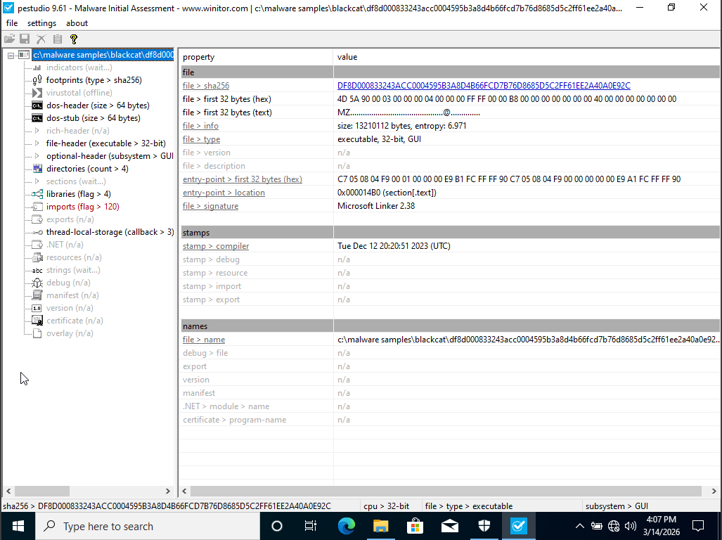
- Statische Analyse mit PEStudio zur Untersuchung von Sample-Eigenschaften, Metadaten, Indikatoren und auffälligen Merkmalen vor der Ausführung.
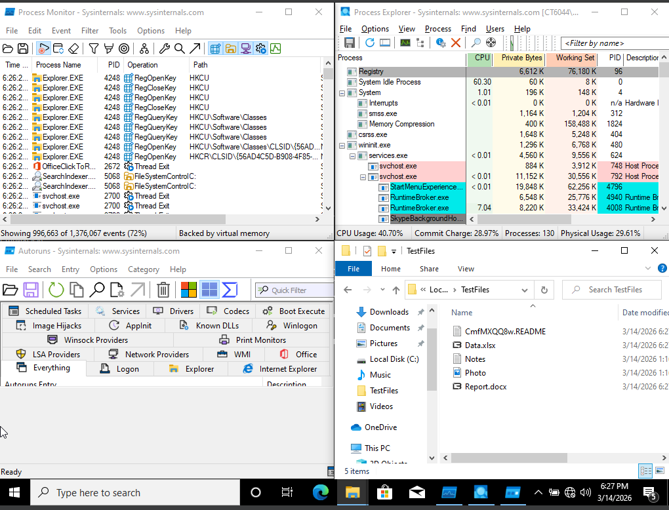
- Dynamische Analyse mit Process Monitor, Process Explorer, Autoruns und Event Viewer zur Beobachtung von Prozess-, Dateisystem-, Persistenz- und Systemverhalten.
- Vergleich des Verhaltens von LockBit und BlackCat (ALPHV) anhand eigener Untersuchungsevidenz, Sample-Hashes und kontrollierter Testdateien.
Wichtige Findings
- Verschlüsselung kontrollierter Testdateien während der Ransomware-Ausführung beobachtet.
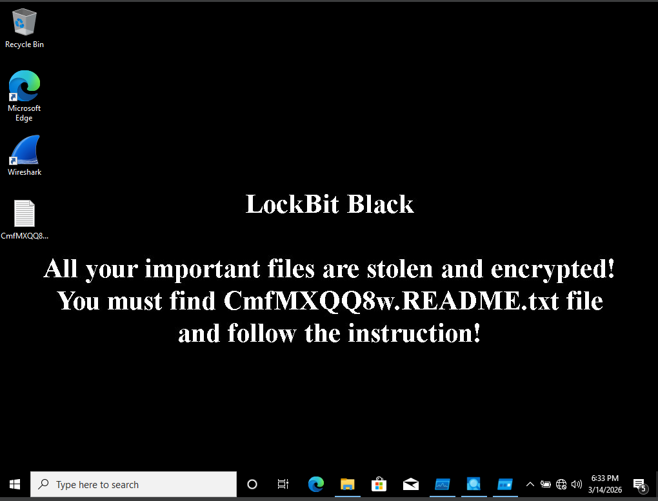
- Ransom-Note-Verhalten im Zusammenhang mit der analysierten Ransomware-Aktivität dokumentiert.
- LockBit veränderte während der Ausführung den Windows-Desktop-Hintergrund.
- Prozess- und Dateisystemaktivitäten lieferten technische Evidenz zum Laufzeitverhalten der Ransomware.
- Bei BlackCat wurde reconnaissance-bezogenes Verhalten während der kontrollierten Analyse beobachtet.
- Sample-Hashes und originale Untersuchungsevidenz wurden zur nachvollziehbaren Dokumentation der Analyse verwendet.
Technische Evidenz
Ausgewählte originale Untersuchungsevidenz aus der isolierten Ransomware-Analyse-Laborumgebung. Die Bilder können zur Detailansicht geöffnet werden.
Sicherheits- & Evidenzgrenze
Die gesamte dynamische Analyse erfolgte in einer isolierten Laborumgebung mit kontrollierten Testdateien. Das Portfolio dokumentiert ausschließlich Untersuchungsmethodik und Evidenz; Malware-Samples werden über diese Website weder gehostet noch bereitgestellt.
Security-Relevanz
Das Projekt demonstriert strukturierte Malware-Analyse, kontrollierte Beobachtung von Ransomware-Verhalten, Prozess- und Dateisystemanalyse, Evidenzdokumentation, IOC-orientierte Untersuchung und Verständnis für Containment- und Incident-Response-Anforderungen.